Anatomie de notre serveur MCP : OAuth, découverte .well-known et conception d'outils
Suivez la découverte, l'autorisation des membres, la rotation des jetons et les appels d'outils à travers une intégration MCP pour les opérations de terrain.
MCP OAuth relie une conversation de planification à l'autorité de la personne qui la valide. Pour les développeurs qui conçoivent des intégrations de répartition pour des flottes de plus de 50 véhicules, cette limite mérite une attention particulière avant la moindre modification d'intervention. Le serveur MCP de Crisphive réunit la découverte, l'autorisation et les outils de planification au sein d'une même connexion. Suivez une requête depuis la configuration de la connexion jusqu'à son exécution. Vérifiez ce que le client découvre et de quelles permissions il hérite, puis observez ce que voit la répartition lorsque l'action réussit ou bloque.
Le contexte
Imaginons une équipe de répartition régionale qui s'apprête à autoriser un assistant à l'aider pour les réservations. Le développeur souhaite une connexion capable de résister à un usage normal, tandis que la répartition veut savoir dans quelle entreprise intervient l'assistant et si la modification proposée a réellement eu lieu. Faites examiner la connexion conjointement par le développeur et le responsable de la répartition.
La documentation du serveur MCP Crisphive décrit un serveur distant hébergé à l'adresse https://api.crisphive.com/mcp. Il expose l'API Développeur publique sous forme d'outils via Streamable HTTP. Les clients peuvent se connecter via OAuth ou utiliser une clé API lorsqu'ils prennent en charge un en-tête d'autorisation personnalisé. Le parcours de planification documenté s'appuie sur un solveur déterministe ; la conversation aboutit à des appels d'outils vers ce système de planification.
Commencez votre examen par l'entreprise et l'environnement que la connexion doit atteindre. Un essai en environnement sandbox et une modification de planification en direct ont des conséquences très différentes. Demandez au client d'identifier quel environnement l'agence teste, qui approuve l'accès et qui possède la connexion après la transmission. Inscrivez les réponses à côté des paramètres de déploiement, là où le développeur suivant pourra les retrouver.
Lorsque vous examinez des exemples de serveurs MCP, privilégiez un exemple qui explique sa limite d'autorisation. Une connexion réussie ne prouve pas à elle seule qu'un opérateur dispose du bon accès. Vous pouvez utiliser la référence du Model Context Protocol pour l'aspect protocole de l'intégration, tout en vérifiant le comportement de déploiement par rapport à la documentation du serveur.
Comment cela fonctionne
La connexion commence par la découverte. Crisphive documente un document de ressource protégée à l'adresse /.well-known/oauth-protected-resource et des métadonnées de serveur d'autorisation à l'adresse /.well-known/oauth-authorization-server. Le premier identifie le serveur d'autorisation ; le second fournit les points de terminaison dont le client a besoin. Traitez donc la découverte well-known comme une configuration que vous pouvez inspecter, en particulier lorsqu'un client se connecte à un profil d'outil plutôt qu'au point de terminaison général.
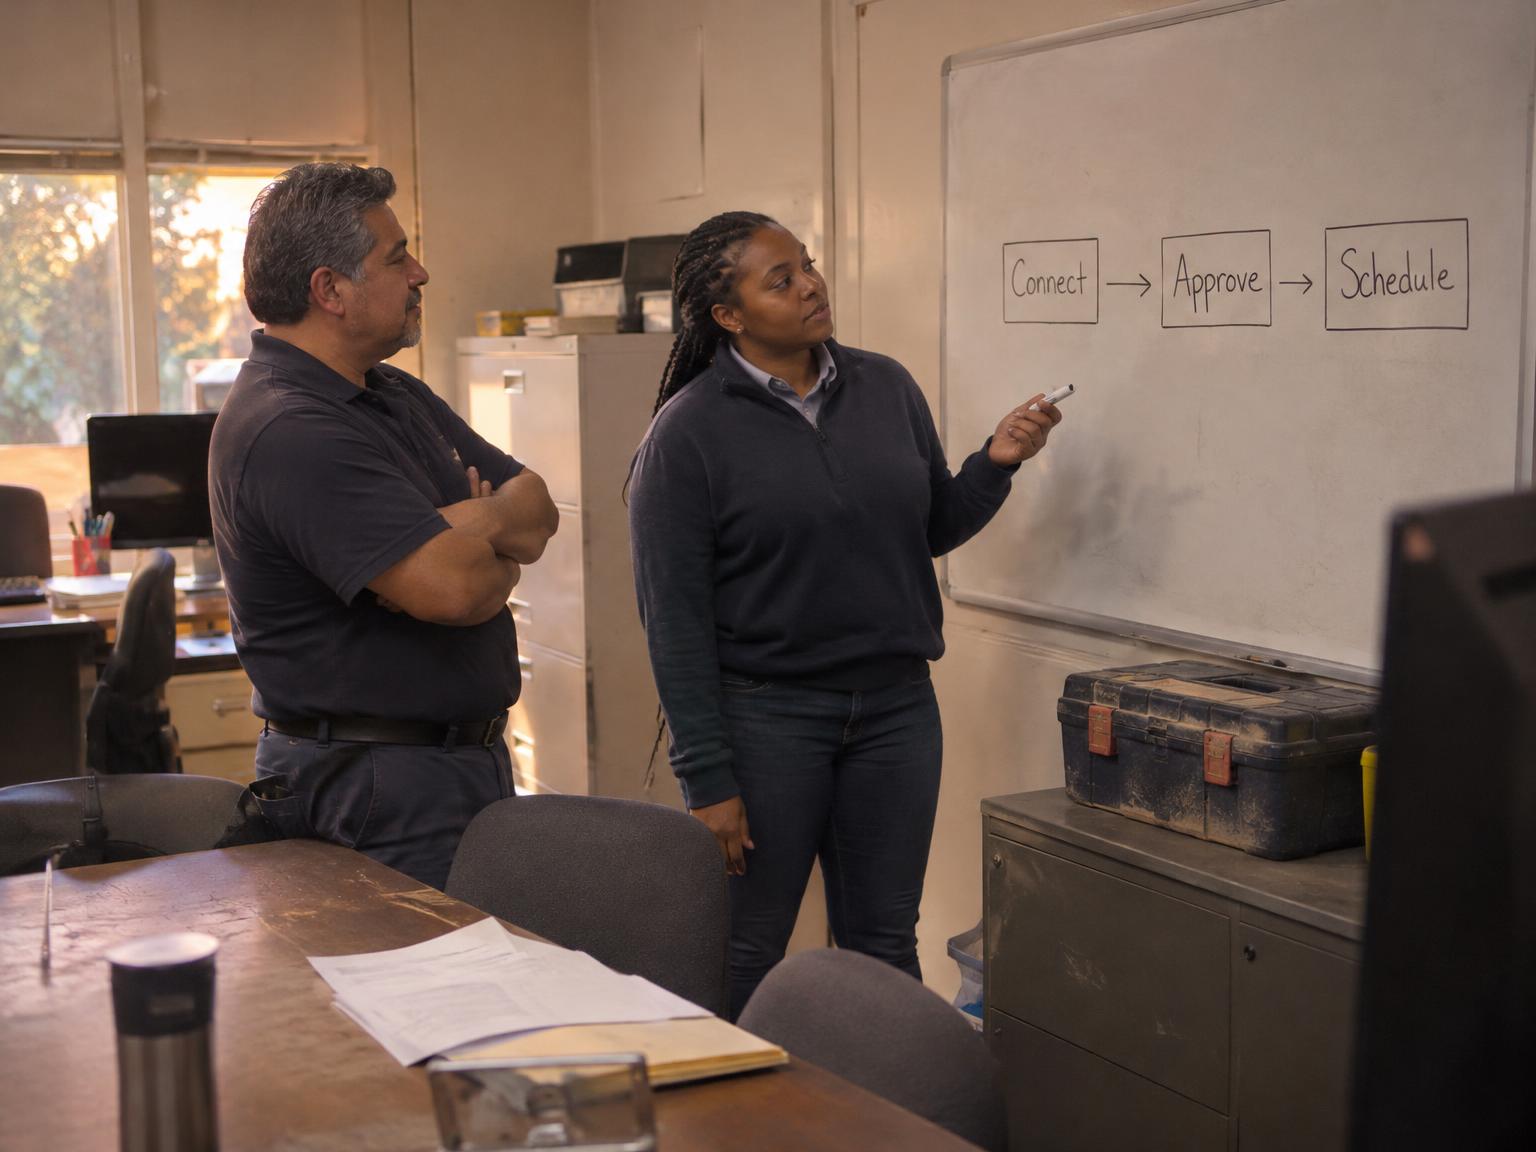
Le flux documenté se poursuit par l'enregistrement dynamique du client, l'autorisation du membre et l'échange de jetons. Le protocole PKCE S256 est requis. PKCE permet au flux d'autorisation de lier l'échange au client qui l'a initié sans transmettre de secret partagé à un client public. Lors du consentement, un membre de l'entreprise approuve la connexion. L'accès qui en découle dépend du rôle de ce membre, avec la possibilité de demander des portées plus restreintes.
Déterminez quel membre doit approuver l'intégration. Choisissez un compte approbateur dont les permissions correspondent au travail à effectuer. Définissez d'abord les besoins du flux de travail. La documentation indique que le jeton est lié à l'entreprise, à la région et à l'environnement du membre approbateur ; testez l'accès prévu avec le rôle que votre client compte utiliser.
La gestion du rafraîchissement nécessite sa propre vérification.
Le serveur renvoie une nouvelle paire de jetons renouvelés lors du rafraîchissement. Enregistrez la paire la plus récente avant qu'un autre processus ne tente de rafraîchir la connexion, et évitez de conserver un ancien jeton de rafraîchissement dans une tâche séparée, car Crisphive documente un court délai de grâce pour les rafraîchissements en double, suivi d'une révocation de la connexion en cas de réutilisation ultérieure d'un jeton remplacé. Concevez la récupération en fonction du cycle de vie documenté plutôt que de supposer qu'une nouvelle tentativa est sans danger.
La conception des outils MCP met ensuite en lumière la requête de planification. La documentation du serveur décrit des outils générés à partir de la spécification de l'API publique, où les champs du chemin, de la requête et du corps sont aplatis en un seul objet d'arguments. Pour les travaux de planification reposant sur le function calling, inspectez le schéma d'outil réel avant de fournir un argument. L'intitulé d'une API d'outils pour agents IA ne vous dira pas quel champ identifie l'intervention ni quelle opération valide la modification.
Ce que vivent les utilisateurs
L'opérateur approuve l'accès dans un navigateur puis revient à la conversation relative au travail. Conservez-y un langage propre à la répartition : quelle intervention, quelle équipe et qu'est-ce qui a changé. Le jargon OAuth est utile dans un journal de diagnostic ; il ne doit pas être la seule explication reçue par un responsable de répartition après un échec de connexion.
Dans le cas hypothétique de l'insertion d'une urgence, faites la distinction entre la recherche de candidats, l'aperçu de la reprogrammation et sa validation effective. La documentation de Crisphive indique qu'il s'agit d'opérations distinctes. Exploitez cette nuance dans l'expérience que vous concevez : permettez au responsable d'examiner les changements proposés, puis rendez le point de validation explicite avant tout enregistrement définitif. Un aperçu reste une simple proposition.
Anticipez les interruptions.
Un responsable peut quitter la conversation au beau milieu de cet examen. À son retour, il doit comprendre ce qu'a établi la dernière réponse. Si une intégration perd le contact après avoir soumis une modification, une phrase rassurante ne constitue pas la preuve que la modification a réussi. Donnez à l'opérateur un moyen de vérifier le planning et d'escalader un résultat incertain avant de réitérer la requête.
La configuration du client nécessite également un responsable. Pour une intégration avec Claude, consultez la documentation de Claude pour obtenir les instructions côté client. Vérifiez la configuration séparément. Pour les annonces, consultez la page des actualités d'Anthropic. Une annonce produit ne remplace pas les paramètres de connexion utilisés par votre déploiement.
Une personne qui se renseigne sur MCP OAuth pour une petite entreprise peut commencer avec un seul membre approbateur. Un déploiement multi-agences exige un examen explicite des accès prévus pour chaque flux de travail. Analysez les exemples MCP OAuth avec les personnes qui gèrent réellement la répartition, y compris celle chargée d'enquêter en cas d'écart entre la conversation et la fiche d'intervention.
Enseignements tirés
Testez les limites. Rechercher le meilleur MCP OAuth ne suffit pas à savoir si le rôle choisi peut exécuter les tâches de planification requises. Pour déterminer comment améliorer MCP OAuth lors du déploiement chez un client, transformez l'exigence d'accès en un test assorti d'un résultat attendu. Incluez un cas de refus afin que l'équipe puisse confirmer l'application correcte des règles.
Parcourez ces scénarios conjointement avec les équipes de développement et de répartition :
- Connectez-vous avec le rôle de membre prévu et inspectez les actions de planification disponibles.
- Demandez une action dépassant les permissions attribuées et notez ce que l'opérateur voit à l'écran.
- Interrompez une requête de planification, puis définissez la façon dont l'équipe vérifie le résultat avant de réessayer.
- Rafraîchissez la connexion et vérifiez que l'application enregistre bien la nouvelle paire de jetons.
Il s'agit de propositions de tests de recette et non de comptes rendus d'incidents clients. Conservez les preuves de test avec les paramètres d'intégration afin qu'un futur responsable de la maintenance puisse distinguer une protection assurée par le serveur d'une étape de confirmation conçue par votre agence dans l'expérience client, sans avoir à reconstituer la discussion de conception initiale.
Pour un logiciel MCP OAuth, la responsabilité du support doit se situer au même niveau que la configuration. Qui peut réautoriser la connexion ? Qui enquête sur une intervention qui ne semble pas modifiée ? Les conseils utiles sur MCP OAuth répondent à ces questions en désignant un responsable et une procédure de récupération. Pour les discussions sur les coûts de MCP OAuth, séparez le travail d'intégration du support continu ; un protocole d'autorisation ne suffit pas à lui seul à fixer le prix d'un projet.
Les agences peuvent facturer la création des flux de travail de planification ou de répartition tandis que Crisphive fournit le moteur sous-jacent. Le programme de partenariat Crisphive décrit les parcours disponibles et les accords commerciaux récurrents. Choisissez le parcours correspondant à vos responsabilités de livraison et de support. Séparez sa réalité économique des affirmations concernant les gains de temps réalisables par une flotte donnée.
Prochaines étapes
Pour un examen d'implémentation MCP OAuth 2026, choisissez un flux de travail sandbox que l'équipe de répartition peut expliquer du début à la fin. Connectez-vous avec le rôle prévu, inspectez la découverte et suivez une requête à travers les outils concernés. Placez le résultat réel à côté du résultat attendu. En cas d'écart, analysez cette différence avant d'élargir les accès.
Un compte rendu d'examen partagé doit identifier le rôle de membre et l'environnement, puis décrire le moment précis où une modification de planification proposée devient définitive. Ajoutez les étapes de récupération testées par l'équipe, en particulier après une interruption ou l'expiration d'une connexion. Donnez à la personne qui prend l'appel de support suffisamment de détails pour mener l'enquête sans avoir à solliciter le développeur d'origine.
Faites participer un responsable de la répartition aux tests de recette avant que l'agence ne livre l'intégration. Demandez-lui d'exécuter le flux de travail et d'expliquer ce qu'il fera si la dernière réponse est incertaine, en observant où il s'arrête ou sollicite l'aide du développeur plutôt qu'en intervenant dès qu'il hésite. Corrigez cette étape, répétez le test et appuyez-vous sur le résultat pour déterminer si ce flux de travail peut passer en production.
#MCP#OAuth#APIDesign#ClaudeAI#DevTools#BuildInPublic#API#AIAgents#FieldService#FieldOps#SmallBusiness#dispatch#scheduling#AI#automation#SaaS#B2B#Productivity