Anatomie unseres MCP-Servers: OAuth, .well-known-Discovery und Tool-Design
Verfolgen Sie Discovery, Benutzerautorisierung, Token-Rotation und Tool-Aufrufe bei einer MCP-Integration für Field Operations.
MCP OAuth verbindet ein Planungsgespräch mit der Berechtigung der Person, die es genehmigt. Für Entwickler, die Dispositionsintegrationen für Flotten von mehr als 50 Fahrzeugen bauen, verdient diese Grenze Aufmerksamkeit, bevor der erste Auftrag geändert wird. Der MCP-Server von Crisphive führt Discovery, Autorisierung und Planungstools in derselben Verbindung zusammen. Verfolgen Sie eine Anfrage von der Einrichtung der Verbindung bis zur Ausführung. Prüfen Sie, was der Client ermittelt und wessen Berechtigungen er erhält, und untersuchen Sie anschließend, was die Disposition sieht, wenn die Aktion erfolgreich ist oder ins Stocken gerät.
Der Kontext
Stellen Sie sich ein regionales Dispositionsteam vor, das sich darauf vorbereitet, einen Assistenten bei Buchungen unterstützen zu lassen. Der Entwickler möchte eine Verbindung, die dem normalen Betrieb standhält, während die Disposition wissen muss, in welchem Betrieb der Assistent arbeitet und ob eine vorgeschlagene Änderung tatsächlich umgesetzt wurde. Lassen Sie Entwickler und Dispositionsleitung die Verbindung gemeinsam überprüfen.
Die Dokumentation des Crisphive MCP-Servers beschreibt einen gehosteten Remote-Server unter https://api.crisphive.com/mcp. Er stellt die öffentliche Entwickler-API als Tools über Streamable HTTP bereit. Clients können sich über OAuth verbinden oder einen API-Schlüssel verwenden, wenn sie einen benutzerdefinierten Autorisierungs-Header unterstützen. Der dokumentierte Pfad für die Terminplanung nutzt einen deterministischen Solver; das Gespräch führt zu Tool-Aufrufen an dieses Planungssystem.
Beginnen Sie Ihre Überprüfung mit dem Betrieb und der Umgebung, die die Verbindung erreichen soll. Eine Übung in der Sandbox und eine Live-Terminänderung haben unterschiedliche Konsequenzen. Bitten Sie den Client anzugeben, welche Umgebung die Agentur testet, wer den Zugriff genehmigt und wer die Verbindung nach der Übergabe besitzt. Schreiben Sie die Antworten neben die Bereitstellungseinstellungen, wo der nächste Entwickler sie finden kann.
Wenn Sie Beispiele für MCP-Server prüfen, bevorzugen Sie ein Beispiel, das seine Autorisierungsgrenze erklärt. Eine erfolgreiche Verbindung allein beweist nicht, dass ein Anwender die richtigen Zugriffsrechte hat. Sie können die Referenz zum Model Context Protocol für die Protokollseite der Integration nutzen, während Sie das Bereitstellungsverhalten anhand der Serverdokumentation überprüfen.
Wie es funktioniert
Die Verbindung beginnt mit der Discovery. Crisphive dokumentiert ein Protected-Resource-Dokument unter /.well-known/oauth-protected-resource und Metadaten des Autorisierungsservers unter /.well-known/oauth-authorization-server. Das erste identifiziert den Autorisierungsserver; das zweite liefert die Endpunkte, die der Client benötigt. Betrachten Sie die Well-known-Discovery daher als Konfiguration, die Sie prüfen können – insbesondere dann, wenn sich ein Client mit einem Tool-Profil statt mit dem allgemeinen Endpunkt verbindet.
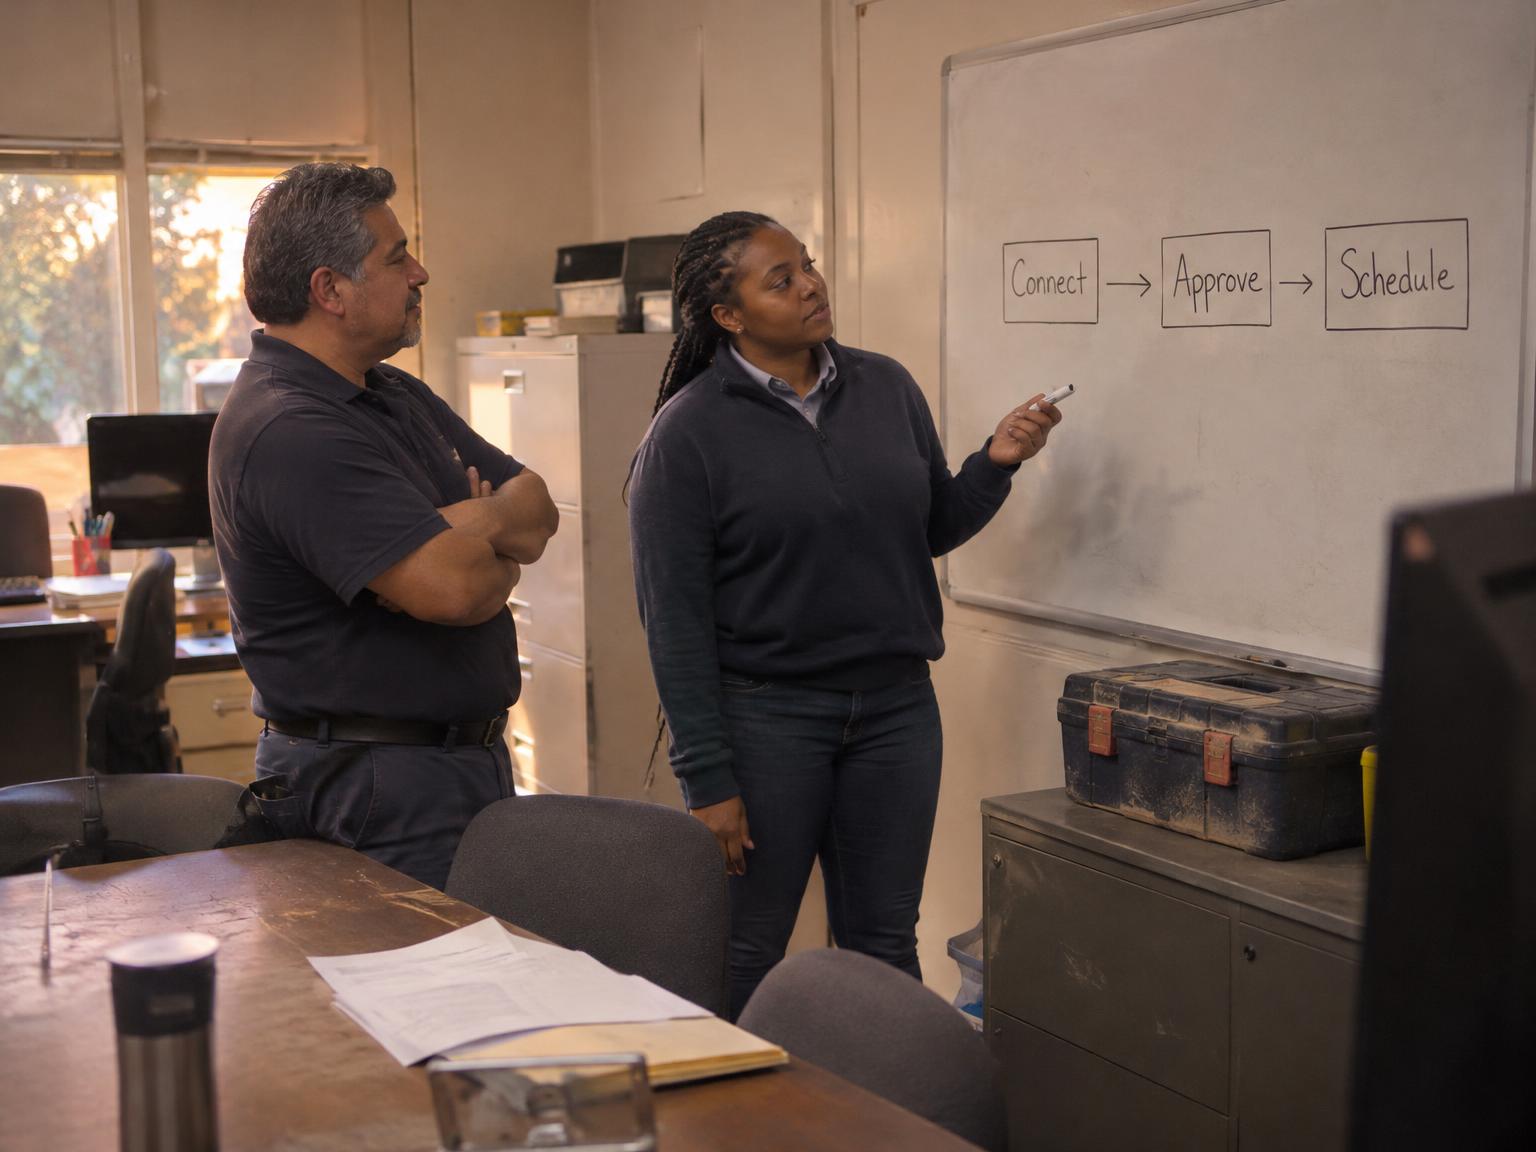
Der dokumentierte Ablauf setzt sich über die dynamische Client-Registrierung, die Benutzerautorisierung und einen Token-Austausch fort. PKCE S256 ist erforderlich. Mit PKCE kann der Autorisierungsablauf den Austausch an den Client binden, der ihn gestartet hat, ohne einem öffentlichen Client ein Shared Secret zu übergeben. Während der Einwilligung genehmigt ein Mitglied des Betriebs die Verbindung. Der resultierende Zugriff folgt der Rolle dieses Mitglieds, wobei engere angeforderte Scopes verfügbar sind.
Entscheiden Sie, welches Mitglied die Integration genehmigen soll. Wählen Sie ein genehmigendes Konto, dessen Berechtigungen zur Aufgabe passen. Entscheiden Sie zuerst, was der Workflow benötigt. Die Dokumentation gibt an, dass das Token an den Betrieb, die Region und die Umgebung des genehmigenden Mitglieds gebunden ist; testen Sie den vorgesehenen Zugriff mit der Rolle, die Ihr Client verwenden möchte.
Die Aktualisierungsbehandlung erfordert eine eigene Prüfung.
Der Server gibt bei der Aktualisierung ein rotiertes Token-Paar zurück. Speichern Sie das neueste Paar dauerhaft, bevor ein anderer Mitarbeiter versucht, die Verbindung zu aktualisieren. Vermeiden Sie es, ein altes Refresh-Token in einem separaten Job aufzubewahren, da Crisphive eine kurze Kulanzzeit für doppelte Aktualisierungen dokumentiert, gefolgt vom Widerruf der Verbindung, wenn ein ersetztes Token später wiederverwendet wird. Bauen Sie die Wiederherstellung um den dokumentierten Lebenszyklus herum auf, anstatt davon auszugehen, dass ein erneuter Versuch harmlos ist.
Beim MCP-Tool-Design rückt dann die Planungsanfrage in den Blickpunkt. Die Serverdokumentation beschreibt Tools, die aus der öffentlichen API-Spezifikation generiert werden, wobei Pfad-, Query- und Body-Felder in einem einzigen Arguments-Objekt zusammengefasst sind. Prüfen Sie bei Funktionsaufrufen für die Terminplanung das tatsächliche Tool-Schema, bevor Sie ein Argument übergeben. Die Bezeichnung „AI Agent Tools API“ verrät Ihnen nicht, welches Feld den Auftrag identifiziert oder welche Operation die Änderung festlegt.
Was Anwender erleben
Der Anwender genehmigt den Zugriff im Browser und kehrt zu einem Gespräch über die Arbeit zurück. Halten Sie die Erklärung dort in der Sprache der Disposition: welcher Auftrag, welche Crew und was sich geändert hat. Die OAuth-Terminologie ist in einem Diagnoseprotokoll nützlich. Sie sollte nicht die einzige Erklärung sein, die eine Dispositionsleitung nach einer fehlgeschlagenen Verbindung erhält.
Unterscheiden Sie bei einer hypothetischen Noteinfügung das Suchen nach Kandidaten vom Vorschau- und Bestätigungsschritt einer Umplanung. Die Crisphive-Dokumentation führt diese als separate Operationen auf. Nutzen Sie diese Unterscheidung in der Benutzeroberfläche, die Sie bauen: Lassen Sie die Leitung die vorgeschlagenen Änderungen prüfen und gestalten Sie den Genehmigungspunkt klar, bevor irgendetwas verbindlich übernommen wird. Eine Vorschau ist immer noch ein Vorschlag.
Planen Sie Unterbrechungen ein.
Eine Leitung kann das Gespräch mitten in dieser Überprüfung verlassen. Bei ihrer Rückkehr muss sie verstehen, was die letzte Antwort ergeben hat. Wenn eine Integration nach dem Senden einer Änderung den Kontakt verliert, ist ein zuversichtlicher Satz kein Beweis dafür, dass die Änderung erfolgreich war. Geben Sie dem Anwender eine Möglichkeit, den Plan zu prüfen und ein unsicheres Ergebnis zu eskalieren, bevor die Anfrage wiederholt wird.
Die Client-Einrichtung benötigt ebenfalls einen Verantwortlichen. Für eine Claude-Integration konsultieren Sie die Dokumentation von Claude für die clientseitigen Anweisungen. Prüfen Sie die Einrichtung separat. Für Ankündigungen nutzen Sie die News-Seite von Anthropic. Eine Produktankündigung ersetzt nicht die Verbindungseinstellungen, die Ihre Bereitstellung verwendet.
Wer nach MCP OAuth für kleine Unternehmen recherchiert, beginnt möglicherweise mit einem einzigen genehmigenden Mitglied. Eine Einführung in mehreren Niederlassungen erfordert eine explizite Überprüfung des vorgesehenen Zugriffs für jeden Workflow. Nutzen Sie Beispiele für MCP OAuth zusammen mit den Personen, die die Disposition tatsächlich verantworten – einschließlich der Person, die eine Abweichung zwischen dem Gespräch und dem Auftragsdatensatz untersuchen soll.
Erkenntnisse aus der Praxis
Testen Sie die Grenzen. Die Suche nach den besten MCP-OAuth-Lösungen klärt nicht, ob Ihre gewählte Rolle die erforderlichen Planungsaufgaben ausführen kann. Um zu entscheiden, wie sich MCP OAuth in einer Client-Bereitstellung verbessern lässt, machen Sie die Zugriffsanforderung zu einem Test mit einem erwarteten Ergebnis. Binden Sie einen Ablehnungsfall ein, damit das Team eine korrekte Durchsetzung erkennt.
Gehen Sie diese Szenarien gemeinsam mit der Entwicklung und der Disposition durch:
- Verbinden Sie sich mit der vorgesehenen Mitgliedsrolle und prüfen Sie die verfügbaren Planungsaktionen.
- Fordern Sie eine Aktion an, die über die vorgesehenen Berechtigungen hinausgeht, und zeichnen Sie auf, was der Anwender sieht.
- Unterbrechen Sie eine Planungsanfrage und legen Sie fest, wie das Team ihr Ergebnis prüft, bevor ein neuer Versuch gestartet wird.
- Aktualisieren Sie die Verbindung und überprüfen Sie, ob die Anwendung das neue Token-Paar speichert.
Dies sind vorgeschlagene Akzeptanztests, keine Berichte über Kundenvorfälle. Bewahren Sie die Testnachweise bei den Integrationseinstellungen auf, damit ein zukünftiger Entwickler den vom Server bereitgestellten Schutz von einem Bestätigungsschritt unterscheiden kann, den Ihre Agentur in die Client-Erfahrung eingebaut hat, ohne die ursprüngliche Design-Diskussion rekonstruieren zu müssen.
Bei der Software für MCP OAuth gehört die Zuständigkeit für den Support direkt neben die Konfiguration. Wer kann die Verbindung erneut autorisieren? Wer untersucht einen Auftrag, der unverändert erscheint? Nützliche Tipps zu MCP OAuth beantworten diese Fragen mit einem Verantwortlichen und einem Wiederherstellungspfad. Trennen Sie bei Diskussionen über die Kosten von MCP OAuth die Implementierungsarbeit vom laufenden Support; ein Autorisierungsprotokoll für sich allein legt keinen Projektpreis fest.
Agenturen können die Erstellung des Planungs- oder Dispositions-Workflows in Rechnung stellen, während Crisphive die zugrundeliegende Engine bereitstellt. Das Crisphive-Partnerprogramm beschreibt die verfügbaren Modelle und wiederkehrenden kommerziellen Vereinbarungen. Wählen Sie das Modell, das zu Ihren Bereitstellungs- und Support-Zuständigkeiten passt. Halten Sie dessen Wirtschaftlichkeit getrennt von Aussagen darüber, wie viel Zeit eine bestimmte Flotte sparen wird.
Wie es weitergeht
Wählen Sie für eine MCP-OAuth-2026-Implementierungsprüfung einen Sandbox-Workflow, den das Dispositionsteam von Anfang bis Ende erklären kann. Verbinden Sie sich mit der vorgesehenen Rolle, prüfen Sie die Discovery und verfolgen Sie eine Anfrage durch die relevanten Tools. Halten Sie das tatsächliche Ergebnis neben dem erwarteten Ergebnis fest. Wenn sie voneinander abweichen, untersuchen Sie diese Differenz, bevor Sie den Zugriff erweitern.
Ein gemeinsames Prüfprotokoll sollte die Mitgliedsrolle und die Umgebung identifizieren und dann den Punkt beschreiben, an dem eine vorgeschlagene Planungsänderung zu einer verbindlichen wird. Füge die Wiederherstellungsschritte hinzu, die das Team getestet hat, insbesondere nach einer Unterbrechung oder einer abgelaufenen Verbindung. Geben Sie der Person, die den Support-Anruf entgegennimmt, genügend Details an die Hand, um Untersuchungen anzustellen, ohne den ursprünglichen Entwickler ausfindig machen zu müssen.
Beziehen Sie eine Dispositionsleitung in den Akzeptanztest ein, bevor die Agentur die Integration übergibt. Bitten Sie sie, den Workflow auszuführen und zu erklären, was sie tun wird, wenn die letzte Antwort unsicher ist. Beobachten Sie, wo sie anhält oder den Entwickler um Hilfe bittet, anstatt sofort einzugreifen, wenn sie zögert. Überarbeiten Sie diesen Schritt, wiederholen Sie den Test und nutzen Sie das Ergebnis, um zu entscheiden, ob dieser Workflow in den Live-Betrieb übergehen kann.
#MCP#OAuth#APIDesign#ClaudeAI#DevTools#BuildInPublic#API#AIAgents#FieldService#FieldOps#SmallBusiness#dispatch#scheduling#AI#automation#SaaS#B2B#Productivity